- 漏洞原理不清:系统讲解SQL注入、XSS、CSRF等常见漏洞的形成原因,帮助读者从根源理解安全问题。
- 防御无从下手:针对每类漏洞提供具体的修复方案和防御措施,让读者能够有效加固Web应用。
- 实战经验缺乏:通过大量示例代码复现漏洞原型,并搭建模拟环境,提升读者的实战操作能力。
- 攻击流程模糊:详细剖析开源程序的攻击流程与防御策略,使读者清晰掌握完整的渗透测试路径。
- 检测工具不熟:介绍Burp Suite、Nmap等常用工具的使用方法,帮助读者高效开展安全检测。
★★★
中级
入门初级中级进阶高级
- Web开发人员:了解常见漏洞原理和防御方法,可编写更安全的代码,避免引入安全隐患。
- 安全测试人员:系统学习渗透测试流程和工具使用,提升漏洞发现与利用能力,增强实战技能。
- 网络安全爱好者:从攻防两个视角理解Web安全,建立完整的安全知识体系,为职业发展打下基础。
- 运维工程师:掌握服务器和应用的安全加固要点,能够有效应对常见攻击,保障业务稳定运行。
- 基础优先:先精读第1篇基础篇,重点掌握HTTP协议和请求流程,这是后续所有漏洞分析的前提。
- 按篇推进:建议按书中的4篇顺序阅读,从基础到实战循序渐进,不要跳跃式阅读关键漏洞章节。
- 动手实践:每学习一个漏洞,务必在本地搭建模拟环境进行复现,通过实际操作加深理解。
- 工具配合:阅读工具相关章节时,同步安装并练习Burp Suite、Nmap等工具,熟悉其界面和功能。
- 重点章节:重点关注SQL注入、XSS、文件上传等高频漏洞章节,这些是实际攻击中最常利用的弱点。
- 漏洞认知:全面掌握Web安全领域主流漏洞的形成原理、攻击手法与防御策略,构建系统化知识框架。
- 实战技能:能够独立使用渗透测试工具进行信息收集、漏洞扫描和利用,具备基础的渗透测试能力。
- 防御思维:学会从攻击者视角审视Web应用,在开发阶段就能识别潜在风险,提前采取防御措施。
- 案例分析:通过真实拖库事件的分析,了解黑客的完整攻击链条,提升安全事件的分析与应对能力。
- 职业进阶:为从事安全研究、渗透测试或安全开发等岗位打下坚实基础,增强职场竞争力。
📖 书籍简介


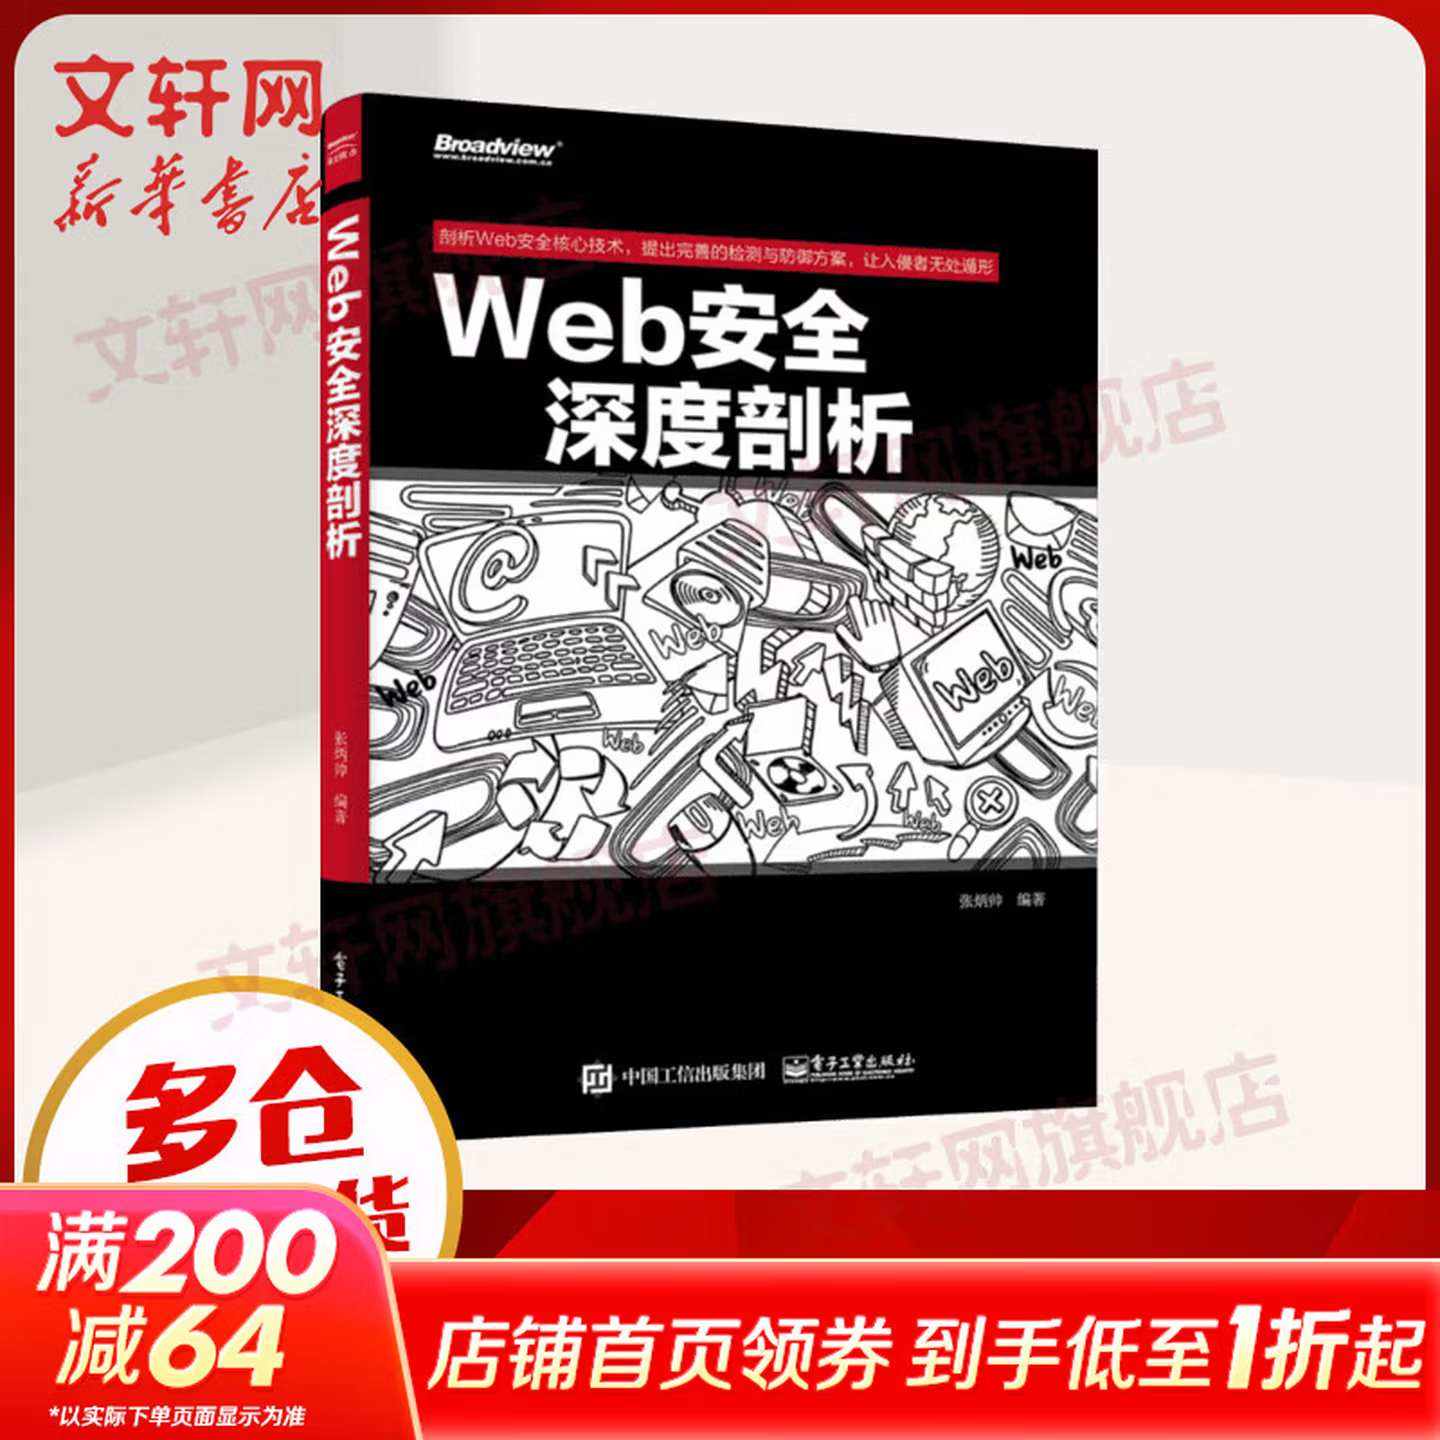
作 者:张炳帅 编著 著

定 价:59
出 版 社:电子工业出版社
出版日期:2015年04月01日
页 数:345
装 帧:平装
ISBN:9787121255816

●第1篇 基础篇
第1章 Web安全简介 2
1.1 服务器是如何被入侵的 2
1.2 如何更好地学习Web安全 4
第2章 深入HTTP请求流程 6
2.1 HTTP协议解析 6
2.1.1 发起HTTP请求 6
2.1.2 HTTP协议详解 7
2.1.3 模拟HTTP请求 13
2.1.4 HTTP协议与HTTPS协议的区别 14
2.2 截取HTTP请求 15
2.2.1 Burp Suite Proxy 初体验 15
2.2.2 Fiddler 19
2.2.3 WinSock Expert 24
2.3 HTTP应用:黑帽SEO之搜索引擎劫持 24
2.4 小结 25
第3章 信息探测 26
3.1 Google Hack 26
3.1.1 搜集子域名 26
3.1.2 搜集Web信息 27
3.2 Nmap初体验 29
……

本书总结了当前流行的高危漏洞的形成原因、攻击手段及解决方案,并通过大量的示例代码复现漏洞原型,制作模拟环境,更好地帮助读者深入了解Web 应用程序中存在的漏洞,防患于未然。
本书从攻到防,从原理到实战,由浅入深、循序渐进地介绍了Web 安全体系。全书分4 篇共16 章,除介绍Web 安全的基础知识外,还介绍了Web 应用程序中最常见的安全漏洞、开源程序的攻击流程与防御,并着重分析了“拖库”事件时黑客所使用的攻击手段。此外,还介绍了渗透测试工程师其他的一些检测方式。
本书从攻到防,从原理到实战,由浅入深、循序渐进地介绍了Web 安全体系。全书分4 篇共16 章,除介绍Web 安全的基础知识外,还介绍了Web 应用程序中最常见的安全漏洞、开源程序的攻击流程与防御,并着重分析了“拖库”事件时黑客所使用的攻击手段。此外,还介绍了渗透测试工程师其他的一些检测方式。
📑 章节目录
- Web安全简介
- 深入HTTP请求流程
- 信息探测
- 漏洞扫描与利用
- SQL注入攻击与防御
- XSS跨站脚本攻击与防御
- CSRF与SSRF漏洞解析
- 文件上传漏洞与WebShell
- 命令注入与代码执行
- 会话管理与认证安全
- 开源程序攻击与防御
- 渗透测试实战案例
- 拖库事件攻击手段分析
- 安全编码与开发规范
- Web应用防火墙部署
- 综合安全检测与应急响应